
愛爾蘭:公司人壽保險客戶審查
依《2010 年刑事司法法》查核愛爾蘭公司保單持有人、保費資金及受益人紀錄。
取得投保公司的登記及業務資料。CRO 指南說明愛爾蘭公司紀錄;應就相關持股層級索取股東及控制權紀錄。依第 33 條識別實益擁有人,並採取合理措施核實其身分。
確認公司指示
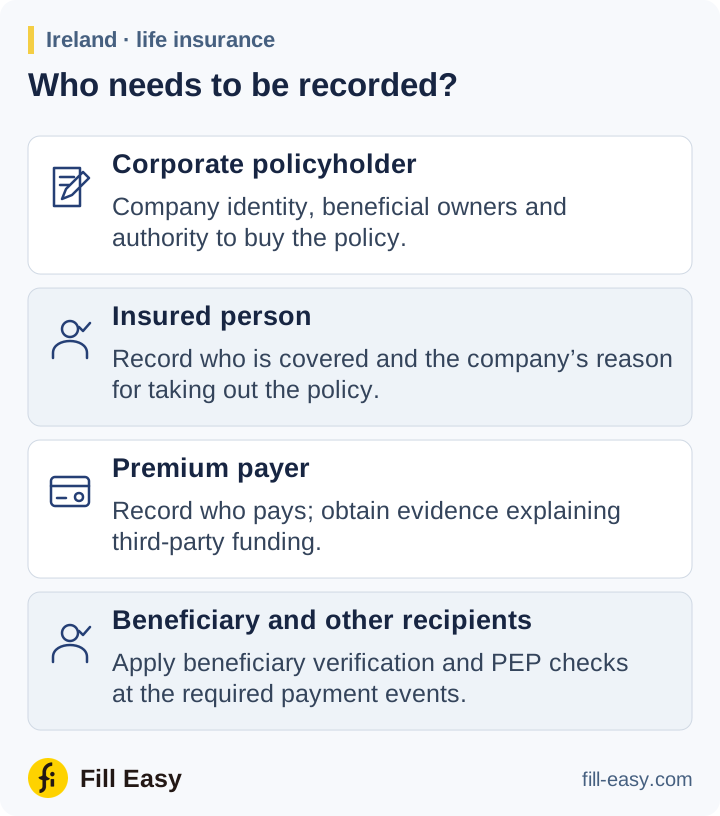
核實代表人及其安排保單的權限。取得董事會決議或轉授權文件,並記錄誰可變更受益人、轉讓權利或要求退保。
識別與客戶或服務相關的任何實益擁有人;
CBI 反洗錢及反恐融資指引第 5.2.2 節,解釋 CJA 2010 第 33(2)(b) 條 (opens in a new tab)
確認受保人、保費付款人、受益人及投保目的。如集團資金管理公司將支付保費,應取得解釋其角色的協議或付款安排。如保單權利用作貸款抵押,保存權益轉讓及融資證據。
受益人與付款審查
指定具名受益人時記錄其姓名;如按類別或描述指定,取得足以在付款到期時識別收款人的資料。支付保險利益前採取保險專屬的核實及相關政治人物(PEP)查核。
依保險公司的持續監察程序,審查保費金額、付款人、受益人或退保指示的變更。付款前取得新收款人的權利及指示人權限的證據。
按洗錢及恐怖分子融資風險所合理要求的程度,監察與客戶的業務關係。
CBI 反洗錢及反恐融資指引第 5.3 節,解釋 CJA 2010 第 35(3) 條 (opens in a new tab)
較高風險個案與雙重報告
對較高風險業務關係採取加強措施,並保存審批及佐證。達到報告條件時,愛爾蘭框架要求同時向 FIU Ireland 及稅務專員署(Revenue Commissioners)提交可疑交易報告。